BringPass
Weniger Dinge dabei
Ein Satz Zugangsmittel für teilnehmende Organisationen. Du wählst das Medium.
Dein Fitnessstudio. Deine Bibliothek. Dein Arbeitsplatz.
Weniger Karten dabei. Weniger Aufwand bei der Ausgabe.
Offenes Konzept. Schrittweiser Umstieg. Keine zentrale Identitätsstelle.
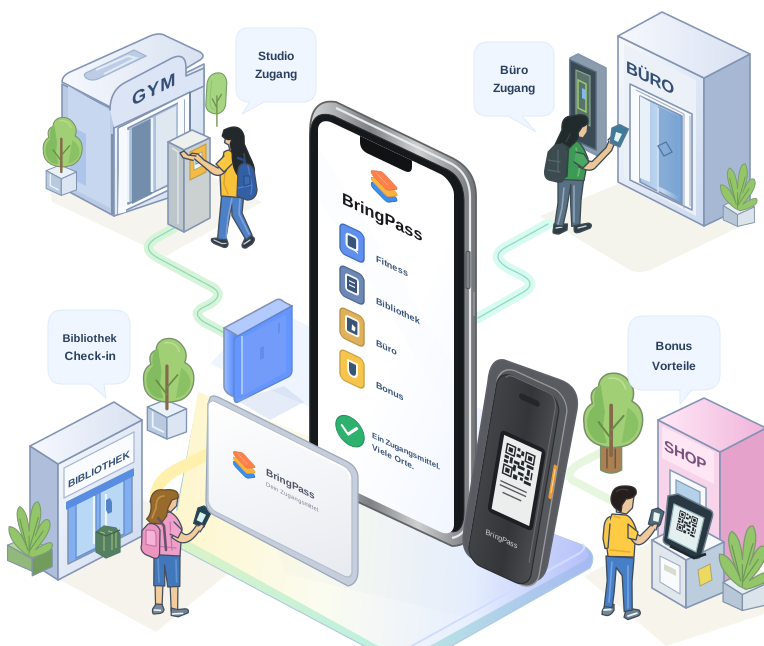
Ein Satz Zugangsmittel.
Vertraute Orte.
Das Konto bleibt. Neu ist, wer das Zugangsmittel mitbringt. Die Organisation behält ihre Daten und Zugangsregeln; die Person wählt ein kompatibles Medium.
Was für eigene Zugangsmittel sprichtEin Satz Zugangsmittel für teilnehmende Organisationen. Du wählst das Medium.
Vermeidbaren Material- und Ausgabeaufwand reduzieren – nicht die Prüfungen, die den Zugang absichern.
Anbieterspezifische Identitäten im nativen Entwurf. Keine zentrale Datenbank für persönliche Daten.
Dort beginnen, wo bestehende Systeme es erlauben. Ausgegebene Karten bleiben als Alternative erhalten.
Vom vertrauten Scan am Empfang bis zum an einen Anbieter gebundenen kryptografischen Nachweis. Jeder Weg hat klare Grenzen.
Einen erlaubten Aussteller-Code oder eine kompatible physische Karte wählen. Der Anbieter muss BringPass nicht kennen.
Keine native ProtokollkenntnisZugelassenes Wertformat oder bestehende Anwendung abbilden. Im üblichen Verfahren registrieren.
Anbietersoftware unverändertBeide Seiten implementieren authentifizierte Nachweis- und Lebenszyklusnachrichten. Keine vorgeschriebene Web-API.
Beide Seiten implementierenEin fehlendes Medium, ein fehlender Schlüssel oder eine fehlende Registrierungsoption sind echte Grenzen. Zusammenarbeit oder andere Zugangsmittel nötig.
Kein stiller Rückfall„Ohne Änderungen“ gilt nur, wenn Lesegerät, Backend und Registrierungsregeln das Zugangsmittel bereits akzeptieren. Ein neues Protokoll muss immer integriert werden.
Umstiegswege & Abläufe entdeckenKein einzelnes Gerät muss alles können. Vertraute Medien nutzen und schrittweise stärkere Authentifizierung ergänzen.
Zur KompatibilitätsmatrixZugelassene Formate für vorhandene Scanner. Statische Codes bleiben kopierbar.
An passenden Lesegeräten verwenden. Sichere Anwendungen brauchen ein passendes Protokoll.
Codes auswählen und Zugangsmittel verwalten. NFC hängt von Plattform und Lesegerät ab.
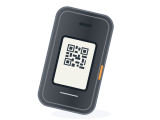
Ein Display für die Tasche, physische Tasten und ein Sicherheitselement. Nicht an jeder Tür das Smartphone brauchen.
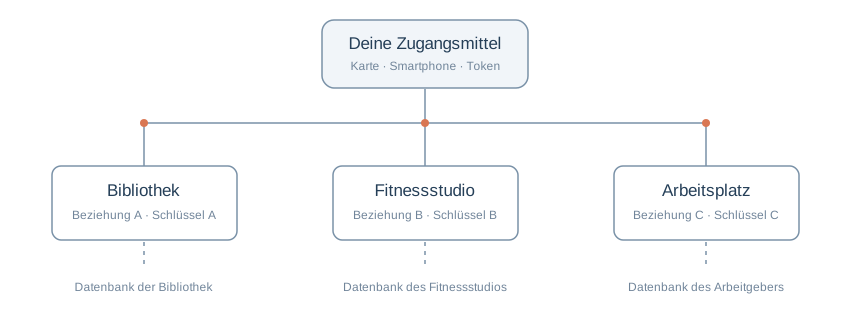
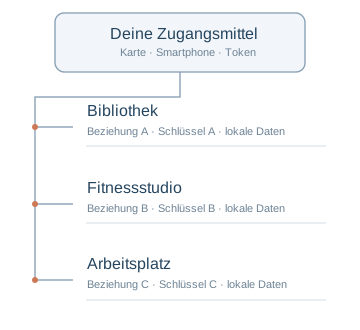
Schlüssel oder zugelassenen Wert mit dem bestehenden Konto verknüpfen.
Ein Zugangsmittel mit dem bestehenden Konto des Anbieters verknüpfen.
Erwarteten Wert oder nativen Nachweis präsentieren; der Anbieter prüft die Berechtigung.
Einen anbieterspezifischen Wert präsentieren, soweit das gewählte Medium dies unterstützt.
Verlorenes oder ersetztes Zugangsmittel sperren, ohne die anderen zu beeinträchtigen.
Den Besitz mit dem registrierten Schlüssel und einer frischen Challenge prüfen.
Diese BringPass-Beziehung zurückziehen, nicht das zugrunde liegende Konto.
Die Beziehung bleibt. Ihre Zugangsmittel lassen sich sperren und ersetzen.
Ausnahmen sind genauso wichtig wie der erste Kontakt am Lesegerät.
„Haben Sie bereits ein kompatibles Zugangsmittel?“ wird Teil der Registrierung.
Vollständigen Ablauf lesenMitarbeitende suchen oder erstellen das lokale Konto und führen die bisherigen Identitätsprüfungen durch.
Ein unterstütztes Medium scannen oder auflegen. Format prüfen und Eindeutigkeit sicherstellen.
Zuordnen, einen echten Vorgang testen und das registrierte Zugangsmittel dokumentieren.
C0/C1 brauchen nur dann keine Softwareänderung beim Anbieter, wenn dessen Registrierung Medium und Wert bereits akzeptiert. C2 mit nativem Nachweis braucht Implementierung auf beiden Seiten.
Ausgangspunkt bleibt das vorhandene Konto der Organisation – kein ungeprüfter QR-Code.
Vollständigen Ablauf lesenEine authentifizierte Kontositzung nutzen und bei Bedarf eine zusätzliche Sicherheitsprüfung durchführen.
Bestand: die vorhandene Funktion zum Hinzufügen eines Zugangsmittels verwenden, sofern verfügbar. Nativ: Registrierungs-Challenge und Nachweis des neuen Schlüssels an die geprüfte Kontositzung binden.
Konto und Zugangsmittel anzeigen, Verknüpfung bestätigen, die Person benachrichtigen und testen.
Keine Softwareänderung nur, wenn das Portal diese Registrierung bereits unterstützt. Sonst Servicestelle oder zusätzliche Integration nutzen. Ein ungeprüfter Code darf niemals ein beliebiges Konto auswählen.
Gerätespezifische Schlüssel ermöglichen im nativen Entwurf die gezielte Sperrung einzelner Zugangsmittel.
Vollständigen Ablauf lesenEine bereits registrierte Alternative oder das geprüfte Wiederherstellungsverfahren des Anbieters nutzen.
Das verlorene Zugangsmittel bei allen betroffenen Anbietern sperren, einschließlich noch zu synchronisierender Offline-Lesegeräte.
Ein neues Zugangsmittel verknüpfen, den Zugang testen und über einen vertrauenswürdigen Kanal bestätigen.
Gemeinsame Altsystem-Codes oder kopierte Schlüssel unterscheiden nicht zwischen verlorenen und verbliebenen Kopien. Alle betroffenen Kopien ersetzen; Offline-Sperrungen wirken nicht sofort.
Einen bestehenden Code anders mitzuführen ist nicht dasselbe wie ein neues, eigenes Zugangsmittel zu registrieren.
Vollständigen Ablauf lesenKlären, ob das erneute Anzeigen eines Codes oder ein neuer externer Wert erlaubt und technisch unterstützt ist.
Einen zugelassenen optischen Code anders anzeigen oder ein eigenes kompatibles Medium durch Mitarbeitende registrieren lassen.
Das bisherige Zugangsmittel während des Tests möglichst beibehalten und anschließend gezielt außer Betrieb nehmen.
Denselben Wert anders anzuzeigen bündelt Karten, begründet aber kein kryptografisches Eigentum. Wird der Wert gesperrt, sind alle Kopien gesperrt. Das Klonen geschützter Karten ist nicht vorgesehen.
Bestehende Leser unverändert lassen, wenn sie das Zugangsmittel bereits akzeptieren. Das native Protokoll nutzen, wenn beide Seiten teilnehmen.
Vier Vorgänge: registrieren, nutzen, sperren und zurückziehen. Transport und bestehende Leserbefehle bleiben getrennte Fragen.
PROFILE.IMPORT(approved_profile)
PROFILE.SELECT("library")
PROFILE.PRESENT()

// Existing scanner receives only:
00481720provider → token: CHALLENGE(operation, context, nonce)
token → provider: PROOF(challenge, credential)
provider → token: RESULT(request, outcome, revision)
// REGISTER · USE · REVOKE · RETRACT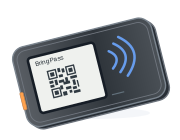
Ein eigener Token könnte wechselnde Codes und native Zugangsmittel bereitstellen – ohne ein weiteres Allzweckgerät zu werden.
Keine Produktankündigung. Kein Prototyp, Preis oder Veröffentlichungstermin.
Manchmal. Der Scanner muss das Format lesen können, und das Backend muss den präsentierten Wert akzeptieren und registrieren können. Reine UID-Leser benötigen kompatible physische Medien; proprietäre geschützte Systeme erfordern die Zusammenarbeit mit dem Hersteller. Ein natives Protokoll muss integriert werden. Kompatibilitätsgrenzen prüfen.
Nein. Eine kompatible physische Karte kann das alltägliche Zugangsmittel bleiben; eine von der Organisation ausgegebene Karte dient als Alternative. Ein Smartphone hilft bei der Auswahl unterschiedlicher Barcodes, der Verwaltung von Beziehungen und der Wiederherstellung. Der separate Display-Token ist lediglich ein Zukunftskonzept.
Nicht im vorgeschlagenen nativen Entwurf. Jeder Anbieter erhält eine eigene Beziehungskennung und eigene Zugangsmittel. Bei der Weiternutzung bestehender Technik können weiterhin derselbe Barcode, dieselbe NFC-UID oder andere Kennungen unterer Protokollschichten sichtbar sein. Dieser Kompromiss muss transparent sein; paarweise Schlüssel allein beseitigen nicht sämtliche Tracking-Metadaten.
Kontoberechtigung über eine registrierte Alternative und die Verwaltungsregeln des Anbieters oder über geprüfte Wiederherstellung erhalten. Verlorenes Zugangsmittel bei jedem betroffenen Anbieter sperren. Offline-Leser können später aktualisiert werden. Die Referenz demonstriert lokale Sperrung, keine reale Kontowiederherstellung oder einen globalen Sperrdienst.
Ja. Der Mischbetrieb ist der vorgesehene Umstieg: geeignete eigene Zugangsmittel akzeptieren und bei Bedarf weiterhin Karten ausgeben. Mehrere gleichzeitig aktive Zugangsmittel hängen vom Backend ab; bei nur einem Kartenfeld kann ein Wechsel statt einer parallelen Nutzung erforderlich sein.
Nein. Er ist ein Industriedesign-Konzept ohne Prototyp, Lieferanten, Preis, zugesicherte Batterielaufzeit oder Veröffentlichungstermin. Ein stromsparendes Display, ein Sicherheitselement, physische Tasten und NFC sind Gestaltungsrichtungen, keine geprüften Spezifikationen.
Einen kompatiblen Ablauf finden. Testen. Eine Alternative bereithalten.